新型Android木马RatHat出现:AI看懂手机画面,还能盗取银行资料
新型Android木马RatHat出现:AI看懂手机画面,还能盗取银行资料
Android 用户又要留意一种新的恶意软件。
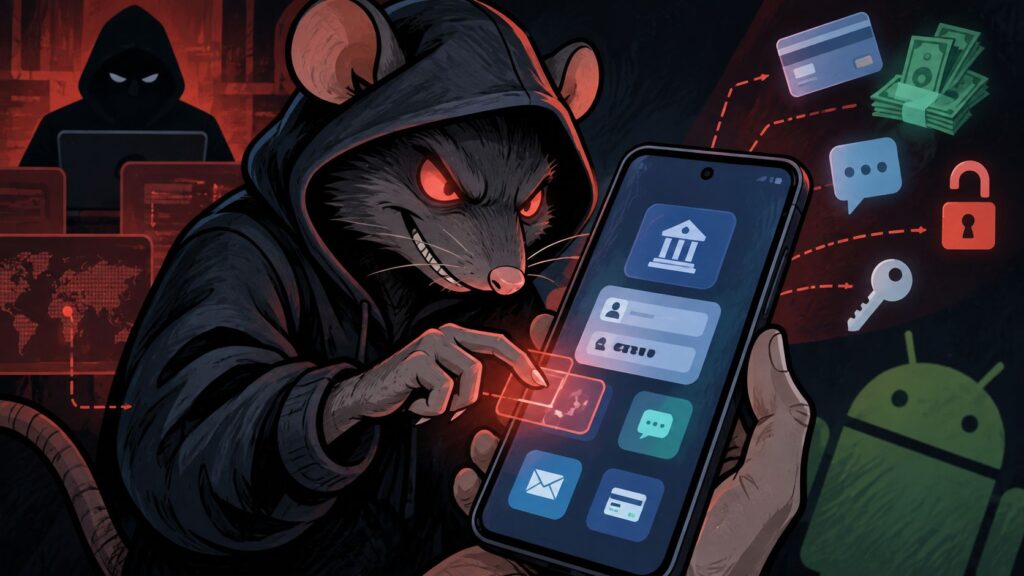
移动安全公司 Zimperium 旗下 zLabs 研究团队近日发现一款名为 RatHat 的新型 Android 远程访问木马(RAT)。与一般 Android 木马相比,RatHat 特别之处在于开始利用生成式 AI 协助分析手机界面和执行操作,让攻击者可以更有效地远程控制受感染设备。
更危险的是,RatHat 的目标并不只是控制手机。它还能够窃取银行登录资料、PIN、OTP/双重验证验证码,甚至记录用户在屏幕上的操作。
RatHat会利用AI「看懂」手机界面
根据 zLabs 的分析,RatHat 内置一套生成式 AI UI 自动化机制。
恶意软件会读取 Android Accessibility 的界面结构,再把相关资料交给生成式 AI 分析。AI 可以帮助判断指定按钮或文字位于屏幕什么位置,并返回坐标,让恶意软件进行模拟点击;它也可以识别屏幕上的实际文字,以及发出向下滚动等导航指令。
换句话说,攻击者不再需要针对每一款手机、每一个 App 的界面预先写好固定操作流程,而是可以借助 AI 辅助理解当前画面,再决定下一步应该如何操作。
IT之家指出,目前发现的 RatHat 样本主要针对中文环境用户,部分恶意程序也出现中文提示内容。
不过 zLabs 的原始研究仅表示相关攻击者似乎在中国活动,因此目前不应该进一步把攻击来源写成已经确认。
先骗你开启「辅助功能权限」
RatHat 要完全发挥作用,其中一个关键就是取得 Android 的 Accessibility Service(辅助功能服务)权限。
攻击者主要通过 SMS 钓鱼(Smishing)和恶意广告把用户带到第三方下载网站,再诱导用户安装伪装 App。研究人员发现其中一个版本甚至会伪装成知名串流 App,并且可以在之后改变图标和名称,例如伪装成 Chrome。
一旦用户安装 App 并授予辅助功能权限,RatHat 就可以自动进行一连串操作,包括开启开发者选项、启用 Wireless Debugging,并进一步取得 ADB 配对资料。
成功后,恶意软件甚至能够取得更高的 shell-level 权限,让攻击者拥有更深入的设备控制能力。
银行密码、PIN和OTP都可能被偷
对于普通用户来说,RatHat 最危险的还是针对金融资料的攻击。
zLabs 发现 RatHat 可以针对特定银行及支付 App 显示假的登录界面,诱导用户输入帐号和密码,同时还能拦截 SMS 和通知中的 OTP / 2FA 验证码。
它还具备屏幕监控、输入记录以及锁屏凭证窃取能力。
比较特别的是,RatHat 甚至会通过用户点击屏幕的位置推断 PIN。
研究人员发现,恶意软件内置不同品牌手机的数字键盘布局资料,因此即使 Android 没有直接把 PIN 数字提供给 Accessibility,只要知道用户点击的位置,再结合手机所使用的数字键盘布局,就可能推算出用户输入的数字。
类似方式也可以用于分析 Android 的图形解锁轨迹。
删除恶意App后还可能重新安装
RatHat 的另一个危险之处是具有相当强的持久化能力。
它会尝试阻止用户卸载恶意 App,例如拦截卸载确认界面,并显示假的 Google Play 错误画面,让用户误以为删除失败。
更麻烦的是,RatHat 部分组件可以脱离原本 Android App 的生命周期运行。
zLabs 表示,即使用户成功删除恶意 App,已经运行的本地服务仍可能继续存在,并尝试重新安装恶意 APK、重新取得权限和再次启用 Accessibility。
因此,一旦设备已经被完整感染,单纯把看起来可疑的 App 删除掉,未必足以完全清除威胁。
Android用户应该怎样防范?
目前 RatHat 的传播方式仍然需要用户安装来自第三方来源的恶意 APK,并授予敏感权限,因此最重要的防线仍然是避免安装来源不明的 App。
尤其是通过 SMS、WhatsApp、Telegram、社交媒体广告或陌生网站要求下载安装 APK 时,更应该提高警惕。
如果一个普通 App 突然要求开启 Accessibility、Device Admin、Wireless Debugging 等高权限,也应该先确认它为什么需要这些权限,而不是直接允许。
RatHat 的出现也反映出一个新的网络安全趋势:生成式 AI 不只可以帮助普通用户提高效率,同样开始被恶意软件用于自动化攻击。
这一次 AI 并不是直接破解 Android,而是帮助恶意软件更容易理解不同手机界面并执行操作。对 Android 用户来说,避免安装来历不明的 APK,以及谨慎授予 Accessibility 等高权限,依然是最有效的基本防线。