Google Chrome升级AI防诈骗!Gemini识别假网站,复制恶意指令也会警告
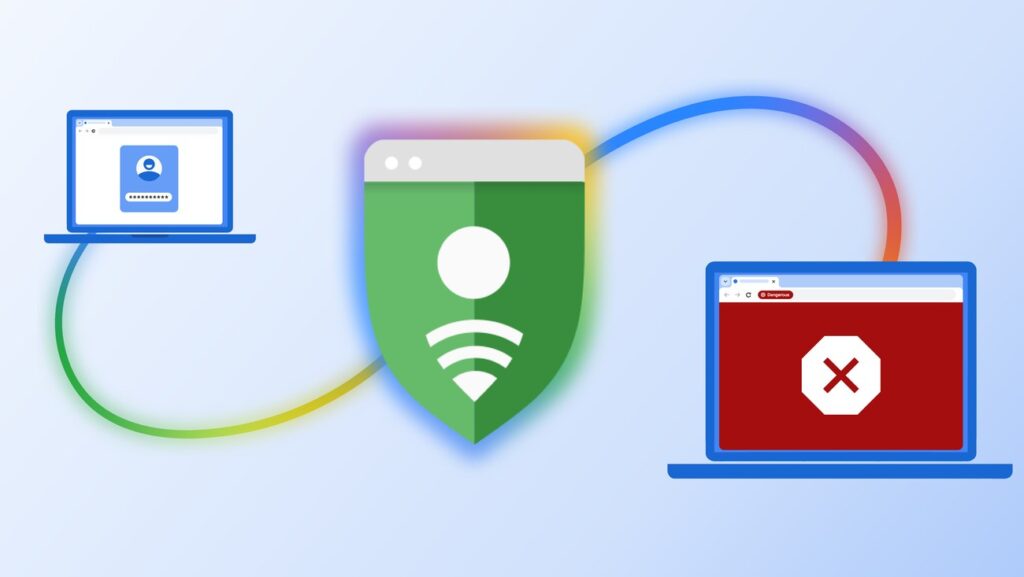
图片来源:Google官方博客。
假冒防毒软件、假浏览器更新,以及诱导你复制指令“修复电脑”的网页,都是Google Chrome这次防诈骗升级的目标。Google于10月20日公布Safe Browsing增强型保护的新进展,结合Gemini分析与新增警告,帮助用户识别可疑操作。
Gemini转向云端分析,扩大诈骗识别范围
Chrome把原有的装置端Gemini诈骗检测,升级为更强的服务器端模型,面向开启增强型保护(Enhanced Protection)的用户。除假技术支援外,也涵盖假防毒及假浏览器更新。
Gemini会分析网页冒用的品牌、页面意图等线索,再由Safe Browsing结合网域信誉与其他信号判断。Google表示,只有出现高可信度诈骗迹象时才送出网页文字,相关内容即时处理,不记录、不保留,也不用于训练模型。
复制“修复指令”,也可能触发警告
新增防护针对ClickFix骗术:网页先制造假故障,再诱导用户复制并执行指令,实际上可能安装恶意软件;复制的内容甚至可能与页面显示不同。
开启增强型保护后,Chrome若检测到疑似ClickFix指令被复制,会先移除其中可识别个人身份的信息,再送往Safe Browsing分析,判定危险后显示警告。这并非复制任何文字都会弹窗,指令检测也不能直接等同于Gemini网页分析。
“可疑”与“危险”网站,采用不同提示
Chrome新增可疑网站提示,提醒页面可能存在欺骗模式;对于已确认具有高风险的危险网站,则继续使用醒目的全页红色警告。
如何开启增强型保护?
Chrome默认使用的是标准保护。想使用增强型保护,可按以下路径自行选择:
- 电脑:Chrome设置 → 隐私和安全 → 安全 → 安全浏览 → 增强型保护。
- Android:Chrome设置 → 隐私和安全 → 安全浏览 → 增强型保护。
Google说明,增强型保护会向Safe Browsing发送网址、少量网页内容及相关安全资料,用于检查潜在威胁。这是需要用户主动选择的保护等级;上述设置路径用于说明功能,实际界面名称可能因语言或版本略有差异。
对日常用户而言,网页若要求打开系统工具、粘贴指令来“验证身份”或“修复Chrome”,应先停止操作。浏览器警告提供额外提示,也应配合对网址及操作要求的判断。