大马卫生部证实系统遭未经授权访问!文件分享平台受影响,病患服务照常
卫生部证实11月12日发现旗下某设施文件储存及分享平台遭未经授权访问。主要数据库未涉及加密,主要系统及病患治疗服务照常运作。
Bernama/RTM
马来西亚卫生部(KKM/MOH)证实发生网络安全事件:旗下一个设施的辅助文件储存及分享平台遭未经授权访问。当局已阻断该平台的公众访问,并展开额外防护措施。
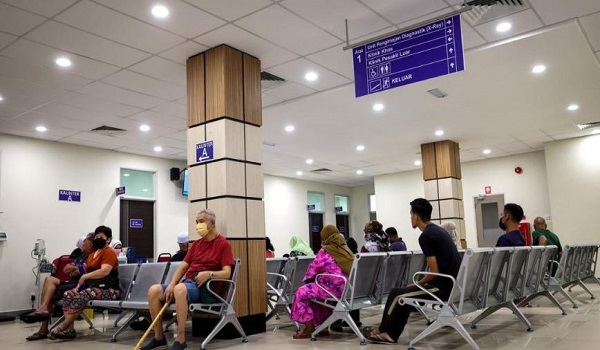
卫生部同时强调,主要营运系统、医疗服务及病患治疗均未受影响,民众可照常前往卫生部设施接受治疗及赴约。
11月12日发现,受影响的是文件分享平台
根据卫生部11月14日声明,以及Bernama与RTM报道,这次事件于11月12日被发现,范围限于某设施的一套辅助文件储存及分享平台。卫生部并未在声明中公开涉事设施名称。
因此,这次最新事件应与今年6月卫生部官网遭攻击的事件分开看待。不能把旧的官网入侵报道,当成11月事件的受影响系统说明。
初查:主要数据库未涉及加密
卫生部电脑安全事故应对小组(CSIRT)的初步调查指出,事件没有涉及主要数据库被加密。这与「所有系统停摆」或「主要医疗数据库遭勒索加密」并不是同一回事。
但「未涉及主要数据库加密」也不能直接推论为所有文件都未曾被读取或复制。目前公开声明并未交代被访问文件的具体内容、数量或完整调查结论,仍须等待进一步说明。
封锁访问、重设密码,并强制使用MFA
为控制事件,卫生部已立即封锁有关平台的公众访问,并在涉事设施加强安全控制,包括重设用户密码、审核服务器,以及强制落实多重身份验证(MFA)。
当局也表示,会根据《2024年网络安全法令》的框架,继续与国家网络安全机构(NACSA)紧密合作,处理事件并持续监控系统。
病患无需因此取消预约
对公众最直接的影响,卫生部已作出说明:主要系统及治疗服务照常运作,民众可继续原定医疗预约。现阶段没有理由仅因这次声明,就自行认定全国医院的预约或治疗系统无法使用。
若涉及个别设施的具体安排,应以该设施或卫生部正式通知为准。对于网上出现的「泄露名单」或文件链接,也不应为了查证而随意下载、转发。
卫生部促勿传播非法取得的政府文件
卫生部呼吁公众保持冷静、避免揣测,并警告不要下载、持有或传播非法取得的政府官方文件。有关行为可能面临法律行动,民众应留意官方后续公布的调查进展。
资料来源:Bernama引述卫生部声明、RTM报道;6月官网事件背景:Bernama 6月30日报道。